


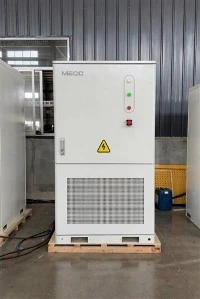
ทันสมัยระบบจัดเก็บพลังงานแบตเตอรี่ (BESS)ไม่ใช่กล่องแยก เป็นสินทรัพย์ที่เชื่อมต่อกัน - เชื่อมโยงกับการตรวจสอบบนคลาวด์ การจัดส่งระยะไกล ยูทิลิตี้การตอบสนองความต้องการแพลตฟอร์มและเพิ่มมากขึ้นในโรงไฟฟ้าและผู้รวบรวมเสมือน การเชื่อมต่อนั้นเป็นสิ่งที่ทำให้พวกเขามีคุณค่า และยังทำให้พวกเขาตกเป็นเป้าหมายอีกด้วย ระบบจัดเก็บข้อมูลที่ถูกบุกรุกไม่ได้เป็นเพียงการละเมิดข้อมูลเท่านั้น มันเป็นความเสี่ยงทางกายภาพและทางการเงิน เนื่องจากผู้โจมตีได้รับการควบคุมอำนาจที่แท้จริงความปลอดภัยทางไซเบอร์สำหรับการจัดเก็บพลังงานมีความสำคัญพอๆ กับความปลอดภัยจากอัคคีภัย

เหตุใดความปลอดภัยทางไซเบอร์จึงมีความสำคัญสำหรับการจัดเก็บข้อมูล
พื้นที่จัดเก็บข้อมูลอยู่ที่การบรรจบกันของไอทีและเทคโนโลยีการดำเนินงาน (OT) ที่EMS (ระบบการจัดการพลังงาน) พูดคุยกับคลาวด์ ที่BMS (ระบบการจัดการแบตเตอรี่) และPCS (ระบบแปลงพลังงาน) ทำงานบนตัวควบคุมทางอุตสาหกรรม และบุคคลภายนอก - สาธารณูปโภค ผู้รวบรวม ผู้ให้บริการ - จำเป็นต้องเข้าถึง การเชื่อมต่อแต่ละครั้งเป็นจุดเริ่มต้นที่เป็นไปได้ ผลที่ตามมาของการละเมิดมีตั้งแต่การหยุดชะงักในการปฏิบัติงานไปจนถึงการใช้พลังงานที่เก็บไว้ในทางที่ผิดโดยเจตนา
พื้นผิวการโจมตี
มีการเชื่อมต่อเบสเปิดเผยอินเทอร์เฟซมากมาย:
แพลตฟอร์มการตรวจสอบและการวิเคราะห์บนคลาวด์และแอปบนเว็บและมือถือของพวกเขา
การบำรุงรักษาระยะไกลช่องทางและแบ็คดอร์ของผู้ขาย
APIเชื่อมโยงไปยังวีพีพีและการตอบสนองความต้องการแพลตฟอร์ม
เกตเวย์และตัวควบคุมท้องถิ่นเชื่อมโยงเครือข่าย OT และไอที
เฟิร์มแวร์บนอุปกรณ์ BMS, PCS และ EMS
เครือข่ายภาคสนามการเชื่อมต่อโมดูลและเซ็นเซอร์
ทุกสิ่งเหล่านี้จะต้องได้รับการรักษาความปลอดภัย - โซ่จะแข็งแกร่งพอ ๆ กับจุดอ่อนที่สุดเท่านั้น
การละเมิดสามารถทำได้
ความเสี่ยงเป็นรูปธรรม ผู้โจมตีที่มีสิทธิ์ควบคุมสามารถจัดการวงจรการชาร์จและคายประจุ ก่อวินาศกรรมได้การโกนสูงสุดหรือการเก็งกำไรตามข้อตกลงกลยุทธ์และการเปิดเผยสถานที่ให้ถูกลงโทษค่าใช้จ่ายความต้องการ. อย่างจริงจังยิ่งขึ้น พวกเขาสามารถพยายามแทนที่ข้อจำกัดด้านความปลอดภัย ขัดขวางบริการกริด ทำให้สินทรัพย์เสื่อมโทรมก่อนเวลาอันควร หรือจับตัวประกันการดำเนินงานด้วยแรนซัมแวร์ โดยรวมแล้ว พื้นที่จัดเก็บข้อมูลที่ถูกโจมตีทางไซเบอร์อาจทำให้การดำเนินงานของกริดไม่เสถียร ซึ่งเป็นเหตุผลว่าทำไมหน่วยงานกำกับดูแลจึงให้ความสนใจ
มาตรฐานและกรอบการทำงาน
เฟรมเวิร์กหลายตัวกำหนดรูปแบบการรักษาความปลอดภัยทางไซเบอร์ของที่เก็บข้อมูล:
ไออีซี 62443- มาตรฐานชั้นนำด้านความปลอดภัยของระบบอัตโนมัติและระบบควบคุม (OT) ทางอุตสาหกรรม
กรอบงานความปลอดภัยทางไซเบอร์ของ NIST- โครงสร้างการบริหารความเสี่ยงที่องค์กรต้องการอย่างกว้างขวาง
ซีรี่ส์ UL 2900- การทดสอบความปลอดภัยทางไซเบอร์ของซอฟต์แวร์และเฟิร์มแวร์
IEC 62351- ความปลอดภัยในการสื่อสารระบบไฟฟ้า
บวกกับความปลอดภัยและการเชื่อมต่อโครงข่าย:มาตรฐาน UL9540, NFPA 855, และอีอีอี 1547.
ผลิตภัณฑ์ที่น่าเชื่อถือสอดคล้องกับสิ่งเหล่านี้ และผู้ซื้อจำนวนมากขึ้นระบุผลิตภัณฑ์เหล่านี้ในการประกวดราคา
หลักการออกแบบที่ปลอดภัย
การรักษาความปลอดภัยทางไซเบอร์ไม่สามารถปิดได้ การออกแบบที่แข็งแกร่งฝังอยู่:
การแบ่งส่วนเครือข่าย- แยก OT ออกจากไอทีและอินเทอร์เน็ต
สิทธิพิเศษน้อยที่สุด- ทุกบัญชีและอุปกรณ์ได้รับการเข้าถึงขั้นต่ำที่จำเป็น
การสื่อสารที่เข้ารหัส- การปกป้องข้อมูลระหว่างการขนส่งและขณะพัก
บูตอย่างปลอดภัยและเฟิร์มแวร์ที่ลงนาม- ป้องกันไม่ให้ซอฟต์แวร์ที่ถูกดัดแปลงทำงาน
ไม่มีข้อมูลรับรองเริ่มต้น- ขจัดช่องโหว่ที่พบบ่อยที่สุดเพียงจุดเดียว
การบันทึกการตรวจสอบที่ครอบคลุม- ดังนั้นทุกคำสั่งจึงติดตามได้
นี่เป็นการตัดสินใจทางวิศวกรรมก่อนที่จะจัดส่งผลิตภัณฑ์
การควบคุมการเข้าถึงและการระบุตัวตน
ใครสามารถสั่งแบตเตอรี่ของคุณได้? การควบคุมการเข้าถึงที่แข็งแกร่งหมายถึงการตรวจสอบสิทธิ์แบบหลายปัจจัย สิทธิ์ตามบทบาท และการเข้าถึงของผู้ขายที่ได้รับการควบคุม ซึ่งมักจะผ่าน VPN ที่เสริมความแข็งแกร่งหรือจัมเปอร์โฮสต์ โดยไม่เคยเปิดพอร์ต การเข้าถึงการบำรุงรักษาโดยบุคคลที่สามควรได้รับการบันทึก มีกำหนดเวลา และเพิกถอนได้การบำรุงรักษาที่เก็บแบตเตอรี่และการจัดการการเข้าถึงทางไซเบอร์จะต้องได้รับการออกแบบร่วมกัน

การตรวจสอบและการตรวจจับ
ในที่สุดการป้องกันก็จะได้รับการทดสอบ ดังนั้นการตรวจจับจึงมีความสำคัญ การบันทึกแบบรวมศูนย์ การตรวจจับความผิดปกติในคำสั่งสั่งการ และการตรวจสอบผ่านศูนย์ปฏิบัติการด้านความปลอดภัย จะช่วยตรวจจับการบุกรุกได้ตั้งแต่เนิ่นๆ ความผิดปกติ เช่น คำสั่งคายประจุที่ผิดปกติ การเข้าถึงชั่วโมงคี่ การเปลี่ยนแปลงเฟิร์มแวร์โดยไม่คาดคิด ล้วนเป็นสัญญาณว่ามีบางอย่างผิดปกติ
เฟิร์มแวร์และการแพตช์
สินทรัพย์ที่เชื่อมต่อจำเป็นต้องมีวงจรการใช้งานแพตช์ที่มีระเบียบวินัยลงนามการปรับปรุงแบบ over-the-airการตอบสนองอย่างรวดเร็วต่อช่องโหว่ที่เผยแพร่ และไทม์ไลน์การสิ้นสุดการสนับสนุนที่ชัดเจนล้วนมีความสำคัญ กผู้ผลิตเก็บพลังงานเชิงพาณิชย์ที่ไม่สามารถแพทช์ได้ทันทีทำให้ลูกค้าถูกเปิดเผยมานานหลายปี
มาตรการการดำเนินงานและองค์กร
เทคโนโลยีเพียงอย่างเดียวไม่เพียงพอ เว็บไซต์จำเป็นต้องมีแผนตอบสนองต่อเหตุการณ์บทบาทที่กำหนด และสัญญาที่กำหนดความรับผิดชอบด้านความปลอดภัยทางไซเบอร์ระหว่างเจ้าของ ผู้รวมระบบ และผู้จำหน่าย สำหรับไมโครกริดและV2Gการใช้งานที่รวบรวมสินทรัพย์จำนวนมาก ความเสี่ยงเพิ่มขึ้น - โหนดที่อ่อนแอเพียงโหนดเดียวอาจส่งผลกระทบต่อฟลีต
ผลกระทบต่อเศรษฐกิจและการจัดซื้อจัดจ้าง
ความสามารถในการฟื้นตัวทางไซเบอร์ส่งผลต่อการประกัน การปฏิบัติตามข้อกำหนด และการจัดซื้อจัดจ้างระดับองค์กร เมื่อทำการประเมินต้นทุนการจัดเก็บพลังงานเชิงพาณิชย์ต่อกิโลวัตต์ชั่วโมง, LCOS (ต้นทุนการจัดเก็บปรับระดับ), ROI ของการจัดเก็บแบตเตอรี่, และคืนทุนการจัดเก็บแบตเตอรี่เชิงพาณิชย์ถือว่าความปลอดภัยทางไซเบอร์เป็นข้อกำหนด - เนื่องจากการละเมิดสามารถล้างข้อมูลหลายปีได้การโกนสูงสุดหรือการตอบสนองความต้องการค่า. ผู้ซื้อระดับองค์กรจะไม่อนุมัติระบบที่ไม่ปลอดภัยมากขึ้นไม่ว่าราคาใดก็ตาม
คำถามที่ต้องถามซัพพลายเออร์ของคุณ
ถามผู้มีแนวโน้มจะเป็นลูกค้าผู้ผลิตเก็บพลังงานเชิงพาณิชย์หรือซัพพลายเออร์จัดเก็บพลังงานเชิงพาณิชย์: คุณปฏิบัติตามมาตรฐานความปลอดภัยใดบ้าง (IEC 62443, NIST, UL 2900) OT แยกออกจากไอทีอย่างไร การสื่อสารได้รับการเข้ารหัสและลงนามเฟิร์มแวร์หรือไม่ แพตช์จะถูกส่งอย่างไร และใช้เวลานานเท่าใด? ใครบ้างที่สามารถเข้าถึงระบบของฉันจากระยะไกล และมันถูกบันทึกไว้หรือไม่? คุณมี Playbook การตอบสนองต่อเหตุการณ์หรือไม่ สิ่งนี้จะรวมเข้ากับการติดตั้งถังเก็บพลังงานเชิงพาณิชย์และการบำรุงรักษาที่เก็บแบตเตอรี่? คำตอบที่คลุมเครือบ่งชี้ถึงผู้จำหน่ายที่ไม่ให้ความสำคัญกับโลกไซเบอร์อย่างจริงจัง ยืนยันด้วยว่าระบบรองรับการปฏิบัติตามข้อกำหนดด้านความปลอดภัยได้อย่างไร (มาตรฐาน UL9540, NFPA 855, ไออีซี 62619) โดยไม่ต้องสร้างทางลัดการเข้าถึงระยะไกลที่ไม่ปลอดภัย
ระบายความร้อนด้วยของเหลว 125KW 261kWh ตู้เก็บพลังงานแบตเตอรี่ลิเธียม
ตู้เก็บพลังงานแสงอาทิตย์ออลอินวันที่ได้รับการป้องกันระดับ IP54 เป็นโซลูชันพลังงานครบวงจรประสิทธิภาพสูงที่ออกแบบมาเพื่อการใช้งานพลังงานแสงอาทิตย์เชิงพาณิชย์ อุตสาหกรรม และสาธารณูปโภคกลางแจ้ง โดยผสานรวมระบบแปลงพลังงาน (PCS) ขนาด 125kW, แบตเตอรีลิเธียมเหล็กฟอสเฟต (LiFePO4) ขนาด 261kWh, ระบบระบายความร้อนด้วยของเหลวขั้นสูง และระบบจัดการแบตเตอรี่อัจฉริยะ (BMS) ไว้ในตู้เดียวพร้อมการป้องกันสภาพอากาศระดับ IP54 ออกแบบมาเพื่อทนต่อสภาพแวดล้อมกลางแจ้งที่รุนแรงในขณะที่ให้การแปลงและการจัดเก็บพลังงานอย่างมีประสิทธิภาพ โดยรองรับการดูดซับพลังงานแสงอาทิตย์ การลดลงสูงสุด การเปลี่ยนภาระ บริการเสริมกริด และพลังงานสำรองฉุกเฉิน เหมาะสำหรับโซลาร์ฟาร์มระดับสาธารณูปโภค สวนอุตสาหกรรม อาคารพาณิชย์ขนาดใหญ่ และไมโครกริดระยะไกล โดยเป็นโซลูชันที่เชื่อถือได้ ประหยัดพื้นที่ และบำรุงรักษาต่ำสำหรับการบูรณาการพลังงานหมุนเวียนขนาดใหญ่
